2026年10月21日、Webサイトを動かすプログラミング言語「PHP」に、重大な脆弱性が2件見つかり、修正版が公開されました。高市早苗総理もXで緊急の注意喚起を行い、国内のWebサービスが一時停止や緊急メンテナンスを実施するなど、大きなニュースになっています。
PHPはWordPressを動かすためにも使われています。そのため、個人ブログや企業のホームページを運営している方にとっても、無関係ではありません。
私自身、WordPressでサイトを運営しているため、今回のニュースを知ったときは「自分のサイトは大丈夫だろうか」と不安になりました。そこで、実際にPHPのバージョンと、利用しているエックスサーバーのお知らせを確認しました。
この記事では、今回のPHPの脆弱性について、WordPressへの影響や修正版の情報、サイト運営者が確認しておきたい対策を、初心者の方にもわかりやすく解説します。
※この記事は2026年10月22日時点のPHP公式サイト、WordPress公式サイト、IPAなどの公開情報をもとに作成しています。
WordPress運営者がまず確認したい3つのこと
今回の脆弱性は、WordPress本体ではなく、WordPressを動かすPHPに見つかった問題です。
WordPressを最新版に更新していても、PHPの脆弱性が修正されているとは限りません。
WordPressでブログやホームページを運営している方は、まず次の3つを確認してください。
- PHPのバージョンを確認する
WordPress管理画面の「ツール → サイトヘルス → 情報 → サーバー」から確認できます。 - レンタルサーバー会社の対応状況を確認する
今回の脆弱性に対する修正が適用されているか、利用者による操作が必要かを確認します。 - 未対応の場合は、速やかに更新する
サーバー会社の案内に従って必要な更新を行います。PHPのバージョンを変更する場合は、事前にバックアップを取得し、変更後の動作も確認しましょう。
エックスサーバーやConoHa WINGなどの共用レンタルサーバーでは、PHPの細かな更新をサーバー会社が管理している場合があります。自分で対応すべきかわからないときは、契約しているサーバー会社に確認しましょう。
PHPに重大な脆弱性が2件発見。何が起きた?
2026年10月21日、PHPの開発元であるThe PHP Groupは、2件の重大な脆弱性を修正するセキュリティアップデートを公開しました。
今回公表された脆弱性は、次の2件です。
- CVE-2026-109618
- CVE-2026-109619
いずれも、脆弱性の深刻度を示す「CVSS v4.0」で9.2と評価されています。
CVSSとは、セキュリティ上の問題がどれほど深刻かを数値で示す国際的な評価基準です。今回の9.2という数値は、最高ランクの「Critical(緊急)」に分類されます。
特に問題となるのは、攻撃者がログインしなくても、外部からサーバー上で不正なプログラムを実行できる可能性があることです。
これは「リモートコード実行(RCE)」と呼ばれるもので、悪用されるとWebサイトの改ざんや情報の窃取、サーバーの乗っ取りなどにつながるおそれがあります。乗っ取られたサーバーが、ほかのWebサイトへの攻撃に利用される可能性もあります。
「小さな個人ブログだから狙われない」と考えるのは危険です。攻撃者は自動化されたプログラムを使って脆弱性のあるサイトを探すこともあるため、サイトの規模や知名度にかかわらず注意が必要です。
ただし、脆弱性が公表されたからといって、すべてのWordPressサイトが攻撃を受けているわけではありません。大切なのは、必要以上に不安になることではなく、正確な情報を確認して速やかに対策することです。
今回の脆弱性によって、どのような攻撃を受ける可能性があるのか、Webサイトにどんな影響があるのかについては、Xでも解説動画が公開されています。攻撃の仕組みや対応方法を映像で理解したい方は、こちらも参考にしてみてください。
※動画は補足資料として紹介しています。対策についてはPHP公式や利用中のサーバー会社の最新案内を優先してください。
PHPとは?なぜWordPressに関係するの?
PHPという名前を、今回のニュースで初めて聞いた方もいるかもしれません。
PHPは、Webサイトの裏側で動くプログラミング言語の一つです。私たちが普段見ているWebページでは、文字や画像が表示されるだけでなく、ログインやお問い合わせフォーム、データの取得など、さまざまな処理が行われています。
PHPは、こうした処理を担う技術の一つで、WordPressも主にPHPで作られています。
建物に例えるなら、WordPressが建物そのものだとすると、PHPはその建物を動かす設備のようなものです。建物の内装をきれいに整えていても、設備に問題があれば、安全性に影響することがあります。
WordPressを更新してもPHPは更新されない
ここで知っておきたいのが、WordPressとPHPは別々に管理されているという点です。
PHPはWebサーバー上で動作しており、一般的なレンタルサーバーでは、PHPのインストールや細かな更新はサーバー会社が管理しています。
WordPressの管理画面から本体やテーマ、プラグインを最新版に更新しても、PHPまで自動的に更新されるわけではありません。
そのため、今回の脆弱性に対応するには、WordPressの更新状況だけでなく、サーバー側でPHPの修正が適用されているかを確認する必要があります。
なお、今回の脆弱性はWordPress固有の問題ではありません。PHPを使用するほかのWebアプリケーションにも関係しており、WordPress公式も10月21日に注意喚起を公開しています。
PHPの修正版一覧【2026年10月21日公開】
今回の脆弱性については、2026年10月21日に修正版が公開されました。PHP公式サイトが発表したバージョンは次のとおりです。
| PHPの系列 | 修正済みバージョン |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
例えば、PHP 8.3を利用している場合、今回の脆弱性を修正した公式バージョンは8.3.36です。
注意したいのは、PHP 8.2以上であれば、すべて安全というわけではないことです。PHP 8.2でも、修正前のバージョンを使っていれば今回の脆弱性が残る可能性があります。
また、PHP 8.1以前は、すでにPHP公式の通常サポートが終了しています。
今回の脆弱性については、問題の重大さを考慮し、PHP 7.4・8.0・8.1向けにも特例的な修正ソースが提供されました。ただし、これによって通常のサポートが再開されたわけではありません。
古いPHPを使っている場合は、レンタルサーバー会社の対応状況を確認するとともに、サポートされている新しいバージョンへの移行を検討しましょう。
なお、サーバー会社やOSの提供元が独自にセキュリティ修正を適用している場合もあります。表示されているバージョン番号だけで判断できない場合は、契約しているサーバー会社に確認してください。
高市総理も緊急の注意喚起。国内サービスにも影響
今回の問題では、高市早苗総理が自ら注意喚起を行ったことも注目されました。
10月21日午後9時55分、高市総理は自身のXで「今夜に対応して頂きたい大至急のお願い」として、PHPの脆弱性への対応を呼びかけました。
同日午後11時ごろに公開予定だった修正プログラムを速やかに適用できるよう準備することを求め、対応が難しい場合には、Webサイトの一時停止もリスクを下げる選択肢として示しています。
国内でも一部のWebサービスが予防的にサービスを停止したほか、レンタルサーバー会社などが緊急メンテナンスを実施しました。
財務省も10月21日、PHPの脆弱性への対応として、管理下のWebサーバーや関連システムを緊急点検し、一部のコンテンツを一時停止すると発表しています。
PHPは多くのWebサイトやサービスの裏側で使われています。今回の脆弱性は、特定のサイトだけでなく、幅広いWebサービスに影響する可能性があることから、政府機関や企業も対応を進めています。
WordPressでPHPのバージョンを確認する方法
WordPressの管理画面では、現在利用しているPHPのバージョンを確認できます。手順は次のとおりです。
- WordPressの管理画面にログインする
- 「ツール」をクリックする
- 「サイトヘルス」を開く
- 「情報」タブを選択する
- 「サーバー」の項目を開く
- 「PHPバージョン」を確認する
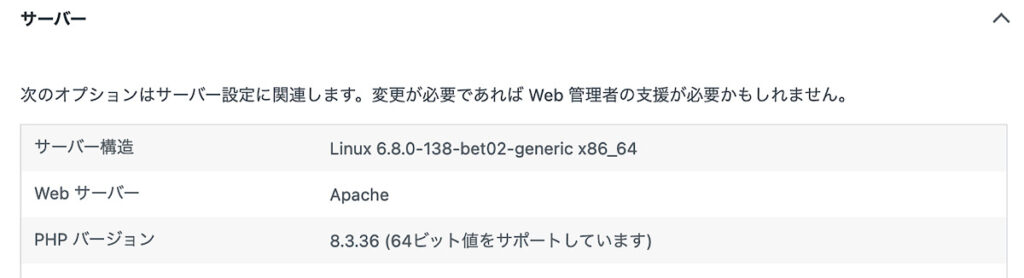
この画面に表示されているのが、現在のサイトで利用しているPHPのバージョンです。ただし、ここで確認できるのは基本的なバージョン情報であり、サーバー会社が独自に適用したセキュリティ修正の有無まで判断できるとは限りません。
そのため、バージョンの確認とあわせて、レンタルサーバー会社の公式なお知らせも確認しましょう。
PHPを更新するときの注意点
修正済みのPHPが適用されていない場合には、サーバー会社の案内に従い、速やかに更新する必要があります。
ただし、PHPのバージョンを変更すると、WordPressのテーマやプラグインとの互換性によって、不具合が発生することがあります。変更前には、ファイルとデータベースのバックアップを取得しておきましょう。
更新後は、トップページだけでなく、記事ページやお問い合わせフォーム、管理画面なども確認してください。特にお問い合わせフォームは、表示されているだけでは正常に動作しているかわからないため、実際にテスト送信することをおすすめします。
今回のような深刻な脆弱性では、対応を必要以上に先延ばしにしないことが重要です。互換性に問題がある場合も放置せず、サーバー会社やWebサイトの制作者に相談しましょう。
実際にエックスサーバーでPHPを確認してみた
私が運営しているWordPressサイトでは、レンタルサーバーにエックスサーバーを利用しています。
今回のニュースを知り、まず確認したのがPHPのバージョンと、サーバー会社からのお知らせです。
WordPressの「サイトヘルス」で確認したところ、PHPのバージョンは「8.3.36」でした。これは、今回の重大な脆弱性に対応したPHP 8.3系の修正版です。
エックスサーバー側で対応が進められており、自分のサイトでも修正版が稼働していることを確認できたため、安心しました。
PHP 8.3系の場合、今回の脆弱性に対応した公式バージョンは8.3.36です。ただし、8.3系を利用しているというだけでは、今回の修正が適用されているかどうかまでは判断できません。
これまでにもエックスサーバーの管理画面からPHPのバージョンを変更したことがありますが、その際は特に問題なくWordPressを利用できました。
とはいえ、PHPのバージョンを変更すると、テーマやプラグインによっては不具合が発生することもあります。過去に問題がなかったからといって、今回も必ず問題が起きないとは限りません。
今回改めて感じたのは、PHPのバージョンを確認することと、脆弱性への対応が完了していることは別だという点です。
エックスサーバーでPHPを確認する手順
エックスサーバーを利用している方は、サーバーパネルからPHPの設定を確認できます。
- エックスサーバーのサーバーパネルにログインする
- 「PHP Ver.切替」を開く
- 対象のドメインを選択する
- 現在のPHPバージョンを確認する
エックスサーバーでは、利用できるPHPのバージョンを管理画面から選択できます。ただし、管理画面で選択するPHPの系列と、今回のセキュリティ修正が適用されているかどうかは、必ずしも同じ情報ではありません。
そのため、今回の脆弱性について利用者が手動で対応する必要があるかどうかは、エックスサーバーの公式案内を優先してください。
今回の対応で感じたエックスサーバーの安心感
今回のニュースで、個人的に心強く感じたのがエックスサーバーの対応です。
10月21日には予防的な安全対策として管理画面などを一時停止し、公式サイトやXでも随時状況を発信していました。Webサイトの表示やメールの送受信は継続しながら、慎重に対応を進めていたことが印象に残っています。
また、今回のPHPの修正についても、利用者が個別に修正プログラムをインストールするのではなく、サーバー会社側で対応を進めてくれることは安心材料でした。
もちろん、利用しているPHPやサーバー環境によって対応状況が異なる可能性があるため、すべての利用者が何もしなくても安全になると考えるべきではありません。最新の公式案内を確認することは必要です。
それでも今回の出来事を通して、レンタルサーバーを選ぶ際には、料金や表示速度だけでなく、緊急時の対応や情報発信の姿勢も大切な判断材料になると改めて感じました。
今回の対応を通して、レンタルサーバーは料金や表示速度だけでなく、トラブルが起きたときの対応も大切だと実感しました。
これからWordPressを始める方や、レンタルサーバーを比較している方は、エックスサーバーも選択肢の一つとして検討してみてはいかがでしょうか。
▶ エックスサーバーの公式サイトを見る

また、実際にエックスサーバーでWordPressを始める方法については、こちらの記事で詳しく紹介しています。
昔作ったまま放置しているWordPressサイトにも注意
現在運営しているサイトだけでなく、以前作ったブログやホームページも確認しておきたいところです。
例えば、数年前に作って更新していないブログ、以前の事業やイベントで使っていたホームページ、テスト用に作ったWordPressサイトなどはありませんか。
アクセス数が少ないサイトでも、インターネット上に公開されていれば攻撃の対象になり得ます。特に長期間更新していないWordPressでは、PHPだけでなく、本体やプラグインにも古い脆弱性が残っている可能性があります。
今後も利用するサイトであれば、必要な更新と保守を行いましょう。もう使わないのであれば、必要なデータをバックアップしたうえで、安全に削除することも検討してください。
なお、サーバー契約を解約する場合には、同じ契約で利用しているほかのWebサイトやメールアドレスに影響がないか確認することも忘れないようにしましょう。
よくある質問
WordPressを最新版にすれば今回の問題は解決しますか?
いいえ。今回の脆弱性はWordPress本体ではなく、PHP自体に見つかった問題です。
WordPress公式も、今回の問題を解決するためのWordPress本体の更新は予定していないと説明しています。WordPressの更新とは別に、PHPの修正状況を確認する必要があります。
エックスサーバーなら何もしなくても大丈夫ですか?
エックスサーバーでは、今回の脆弱性に関連して予防的な対応が行われています。ただし、利用している環境で必要な修正が適用されているかは、最新の公式案内で確認してください。
利用者自身による操作が必要かどうかわからない場合は、サポートへの問い合わせをおすすめします。
PHP 8.1以前を使っています。すぐに変更するべきですか?
PHP 8.1以前は、すでにPHP公式の通常サポートが終了しています。
今回の脆弱性については特例的な修正ソースも提供されていますが、長期的にはサポート中のPHPへの移行が必要です。サーバー会社に確認し、速やかに安全な環境への移行を進めましょう。
WixやBASEなどを利用している場合も対応が必要ですか?
WixやBASEなどのサービス内でWebサイトやネットショップを運営しているだけなら、通常、利用者自身がPHPを更新する必要はありません。サービスのサーバー環境は運営会社が管理しています。
ただし、別途WordPressで公式サイトやブログを運営している場合は、そちらの確認が必要です。
PHPをすぐに更新できない場合はどうすればいいですか?
まずはサーバー会社やWebサイトの制作者に相談してください。
PHP公式は、今回の脆弱性について、更新以外に完全な対策はないと説明しています。WAFなどの対策が一部のリスクを下げる場合はありますが、それだけで安全になったと判断することはできません。
速やかな更新が難しい場合には、影響を受けるWebサイトの一時停止も検討する必要があります。ただし、WordPressを単にメンテナンスモードにするだけでは、脆弱性へのアクセスを防げるとは限りません。
まとめ:WordPressを使っているなら、まずPHPの状況を確認しよう
2026年10月21日に公表されたPHPの脆弱性は、WordPressを含む幅広いWebサイトに関係する重大な問題です。すでに修正版は公開されており、WordPress公式も速やかな更新を呼びかけています。
私自身、今回のニュースをきっかけにPHPのバージョンとレンタルサーバー会社のお知らせを確認しました。また、エックスサーバーが予防的な措置を取り、状況を随時発信していたことにも安心感を覚えました。
大切なのは、現在のPHPバージョンを把握し、契約しているサーバー会社が今回の脆弱性に対応しているか確認することです。過去に作ったまま放置しているサイトがないか、見直しておくこともおすすめします。
WordPressは自由度が高く便利なシステムですが、継続的な管理やセキュリティ対策も欠かせません。今回の出来事を、日頃のWebサイト運営やバックアップ体制を見直すきっかけにしたいですね。